Domain dracula.de kaufen?
Wir ziehen mit dem Projekt
dracula.de um.
Sind Sie am Kauf der Domain
dracula.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dracula.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
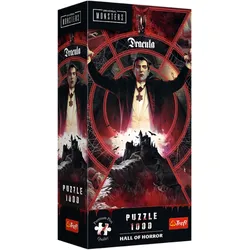
Puzzle - 1000 – Premium Plus – Hall of Horror: Dracula – Trefl 12109Puzzle 1000 Teile – Premium Plus – Hall of Horror: Dracula – Trefl 12109 Das 1000 – Premium Plus – Hall of Horror: Dracula – Trefl 12109 Puzzle von Trefl ist die ideale Wahl für Liebhaber düsterer Motive und detailreicher Illustrationen. Inspiriert von der legendären Figur Dracula entsteht durch die stimmungsvolle Gestaltung ein beeindruckendes Gesamtbild. Die Premium-Plus-Serie steht für hochwertige Verarbeitung, brillante Farben und präzise gestanzte Teile, die perfekt ineinandergreifen. Eine hervorragende Wahl für einen stimmungsvollen Puzzleabend oder als besonderes Geschenk für Horror-Fans. Warum lohnt sich der Kauf? -1000 Teile – eine anspruchsvolle Herausforderung -Premium-Plus-Serie – hohe Qualität und Langlebigkeit -düsteres, detailreiches Motiv -ideal für Horror-Fans und Sammler12,00 €*Versand: 9,90 €Sichere Weiterleitung zum Anbieter
-
Spohr, Alex: DSA1 - Der Blutsauger von BelhankaDSA1 - Der Blutsauger von Belhanka , Enthülle das Mysterium des unheimlichen Herrenhauses und rette die Vermissten von Belhanka! Eigentlich wollten die Helden sich nach ihrem letzten Auftrag ein wenig Ruhe gönnen, doch es kommt anders als erwartet. In der friedliebenden Stadt Belhanka verschwinden zahlreiche Menschen und die Stadtgarde ist mit den Ermittlungen überfordert. Um die Vermissten zu finden, wirbt eine ehrenvolle Gardistin die Helden an, die auf eigene Faust Nachforschungen betreiben sollen. Schnell findet die Heldengruppe heraus, dass offenbar jemand gezielt junge Menschen entführt und die Spuren führen zu einem alten, unheimlichen Herrenhaus auf einer Insel. Werden die Helden die Vermissten finden und befreien können, bevor die Entführer ihre finsteren Pläne vollführen? Was hat es mit den blutlosen Toten auf sich, die die Helden auf ihrer Suche entdecken? Und werden die Abenteurer die Gefahren des Herrenhauses überstehen und hinter das Geheimnis ihrer Bewohner kommen? Der Blutsauger von Belhanka ist der zweite Teil der DSA1-Kampagne Der dunkle Götze. Das Abenteuer ist eine Hommage an die früheren DSA1-Abenteuer und unterstützt die Regeln der 1. Edition von Das Schwarze Auge. Auch die Werte der Gegner und die Illustrationen sind an das Aussehen der 1. Edition angepasst und für die Meisterin gibt es die legendären Meisterinformationen mit schwarzem Markierungsbalken und einen Plan des Schicksals. Die Kampagne "Der dunkle Götze": 1. Teil: Der Angriff der Affenmenschen 2. Teil: Der Blutsauger von Belhanka Kauf hier die PDF! Format: DIN A4, Softcover Edition: DSA1 Seitenanzahl: 64 Seiten , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 202411, Autoren: Spohr, Alex, Edition: NED, Seitenzahl/Blattzahl: 64, Themenüberschrift: GAMES & ACTIVITIES / Role Playing & Fantasy, Keyword: Aventurien; DSA; Das Schwarze Auge; Fantasy; Rollenspiel, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Fantasyliteratur, Warengruppe: TB/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 210, Höhe: 38, Gewicht: 106, Produktform: Kartoniert, Genre: Belletristik,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stoker, Bram: DraculaDracula , Ein mysteriöser Auftraggeber verpflichtet den jungen Anwaltsgehilfen Jonathan Harker, für ihn Unterlagen zu prüfen, und lässt ihn dafür zu sich ins ferne Transsilvanien reisen. Tief verwurzelt in alten Legenden, entdeckt Harker die Geheimnisse, die hinter den alten Burgmauern begraben liegen und das seltsame Verhalten seines Gastgebers in ein bedrohliches Licht rücken. Während Harker beginnt, an seinem Verstand zu zweifeln, erreicht den renommierten Wissenschaftler Abraham van Helsing eine beunruhigende Nachricht, die ihn unverzüglich nach England aufbrechen lässt. Zwischen Albtraum und Wirklichkeit beginnt eine atemlose Verfolgungsjagd auf Leben und Tod. Einzigartige Schmuckausgabe des Klassikers: mit Kaltfolie, Tiefprägung und Leseband Reich veredelt und durchgehend illustriert Mit 10 aufwendig gestalteten Extras , Kabel, Kabelbäume & Kabelsteckverbinder > Getriebe & Antriebstechnik , Erscheinungsjahr: 20221109, Produktform: Leinen, Beilage: Hardcover; mit Kaltfolie und Tiefprägung; mit 10 aufwendig gestalteten Extras; Leseband, Titel der Reihe: Große Schmuckausgabe##, Autoren: Stoker, Bram, Übersetzung: Engelmann, Martin, Seitenzahl/Blattzahl: 432, Abbildungen: 4-fbg., Keyword: Fantasy; Gruselklassiker; Klassiker; Nosferatu; Schmuckausgabe; Schmuckklassiker; Vampir; Van Helsing, Fachschema: Geschenkband~Horror / Romane, Erzählungen, Heftromane, Fachkategorie: Klassische Belletristik~Klassische Horror- und Geistergeschichten, Warengruppe: HC/Belletristik/Geschenkbücher, Fachkategorie: Geschenkbücher, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Coppenrath F, Verlag: Coppenrath F, Verlag: Coppenrath F, Verlag: Coppenrath, Länge: 265, Breite: 186, Höhe: 44, Gewicht: 1532, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kostüm "Gothic-Vampir" für DamenKostüm Gothic-Vampir – so werden Sie zum eiskalten Star der Dunkelheit, der sicherlich schnell Blut an der nächsten Halloween-Party leckt.Besonderheiten: mit Pailletten, Vampir-Stehkragen, Trompetenärmeln aus Spitze, mehrlagiges Rockteil, Rock hinten längerLieferumfang: Kleid, HalsketteGrößenhinweis: Länge hinten bei Gr. S = 115 cmDetails: hinten Gummiband in der TailleFarbe: schwarz/rotStoffart: aus Pannesamt, Spitze, Polyestergewebe, Polyesterjersey, Folienjersey und mit Pailletten besticktem FeintüllMaterial: 100 % PolyesterJetzt sind Sie bereit für Ihren dämonischen Auftritt als Vampir-Lady! Da bleibt uns nur noch, die Männerwelt vor Ihnen zu warnen, denn das verruchte Vampirkostüm lässt Männerherzen garantiert schnell höherschlagen, ohne zu wissen, dass sie gerade als passendes Opfer für die nächste Blutmahlzeit geprüft werden. Die gibt’s allerdings erst kurz vor dem Morgengrauen. Solange dürfen Sie als geheimnisvolle Gothic-Vampirlady in Ihrem sexy Vampirkleid die Faschingsbühne stürmen und feiern bis(s) das Licht angeht!42,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Puzzle - 1000 – Premium Plus – Hall of Horror: Dracula – Trefl 12109Puzzle 1000 Teile – Premium Plus – Hall of Horror: Dracula – Trefl 12109 Das 1000 – Premium Plus – Hall of Horror: Dracula – Trefl 12109 Puzzle von Trefl ist die ideale Wahl für Liebhaber düsterer Motive und detailreicher Illustrationen. Inspiriert von der legendären Figur Dracula entsteht durch die stimmungsvolle Gestaltung ein beeindruckendes Gesamtbild. Die Premium-Plus-Serie steht für hochwertige Verarbeitung, brillante Farben und präzise gestanzte Teile, die perfekt ineinandergreifen. Eine hervorragende Wahl für einen stimmungsvollen Puzzleabend oder als besonderes Geschenk für Horror-Fans. Warum lohnt sich der Kauf? -1000 Teile – eine anspruchsvolle Herausforderung -Premium-Plus-Serie – hohe Qualität und Langlebigkeit -düsteres, detailreiches Motiv -ideal für Horror-Fans und Sammler12,00 €*Versand: 9,90 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Spohr, Alex: DSA1 - Der Blutsauger von BelhankaDSA1 - Der Blutsauger von Belhanka , Enthülle das Mysterium des unheimlichen Herrenhauses und rette die Vermissten von Belhanka! Eigentlich wollten die Helden sich nach ihrem letzten Auftrag ein wenig Ruhe gönnen, doch es kommt anders als erwartet. In der friedliebenden Stadt Belhanka verschwinden zahlreiche Menschen und die Stadtgarde ist mit den Ermittlungen überfordert. Um die Vermissten zu finden, wirbt eine ehrenvolle Gardistin die Helden an, die auf eigene Faust Nachforschungen betreiben sollen. Schnell findet die Heldengruppe heraus, dass offenbar jemand gezielt junge Menschen entführt und die Spuren führen zu einem alten, unheimlichen Herrenhaus auf einer Insel. Werden die Helden die Vermissten finden und befreien können, bevor die Entführer ihre finsteren Pläne vollführen? Was hat es mit den blutlosen Toten auf sich, die die Helden auf ihrer Suche entdecken? Und werden die Abenteurer die Gefahren des Herrenhauses überstehen und hinter das Geheimnis ihrer Bewohner kommen? Der Blutsauger von Belhanka ist der zweite Teil der DSA1-Kampagne Der dunkle Götze. Das Abenteuer ist eine Hommage an die früheren DSA1-Abenteuer und unterstützt die Regeln der 1. Edition von Das Schwarze Auge. Auch die Werte der Gegner und die Illustrationen sind an das Aussehen der 1. Edition angepasst und für die Meisterin gibt es die legendären Meisterinformationen mit schwarzem Markierungsbalken und einen Plan des Schicksals. Die Kampagne "Der dunkle Götze": 1. Teil: Der Angriff der Affenmenschen 2. Teil: Der Blutsauger von Belhanka Kauf hier die PDF! Format: DIN A4, Softcover Edition: DSA1 Seitenanzahl: 64 Seiten , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 202411, Autoren: Spohr, Alex, Edition: NED, Seitenzahl/Blattzahl: 64, Themenüberschrift: GAMES & ACTIVITIES / Role Playing & Fantasy, Keyword: Aventurien; DSA; Das Schwarze Auge; Fantasy; Rollenspiel, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Fantasyliteratur, Warengruppe: TB/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 210, Höhe: 38, Gewicht: 106, Produktform: Kartoniert, Genre: Belletristik,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stoker, Bram: DraculaDracula , Ein mysteriöser Auftraggeber verpflichtet den jungen Anwaltsgehilfen Jonathan Harker, für ihn Unterlagen zu prüfen, und lässt ihn dafür zu sich ins ferne Transsilvanien reisen. Tief verwurzelt in alten Legenden, entdeckt Harker die Geheimnisse, die hinter den alten Burgmauern begraben liegen und das seltsame Verhalten seines Gastgebers in ein bedrohliches Licht rücken. Während Harker beginnt, an seinem Verstand zu zweifeln, erreicht den renommierten Wissenschaftler Abraham van Helsing eine beunruhigende Nachricht, die ihn unverzüglich nach England aufbrechen lässt. Zwischen Albtraum und Wirklichkeit beginnt eine atemlose Verfolgungsjagd auf Leben und Tod. Einzigartige Schmuckausgabe des Klassikers: mit Kaltfolie, Tiefprägung und Leseband Reich veredelt und durchgehend illustriert Mit 10 aufwendig gestalteten Extras , Kabel, Kabelbäume & Kabelsteckverbinder > Getriebe & Antriebstechnik , Erscheinungsjahr: 20221109, Produktform: Leinen, Beilage: Hardcover; mit Kaltfolie und Tiefprägung; mit 10 aufwendig gestalteten Extras; Leseband, Titel der Reihe: Große Schmuckausgabe##, Autoren: Stoker, Bram, Übersetzung: Engelmann, Martin, Seitenzahl/Blattzahl: 432, Abbildungen: 4-fbg., Keyword: Fantasy; Gruselklassiker; Klassiker; Nosferatu; Schmuckausgabe; Schmuckklassiker; Vampir; Van Helsing, Fachschema: Geschenkband~Horror / Romane, Erzählungen, Heftromane, Fachkategorie: Klassische Belletristik~Klassische Horror- und Geistergeschichten, Warengruppe: HC/Belletristik/Geschenkbücher, Fachkategorie: Geschenkbücher, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Coppenrath F, Verlag: Coppenrath F, Verlag: Coppenrath F, Verlag: Coppenrath, Länge: 265, Breite: 186, Höhe: 44, Gewicht: 1532, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.